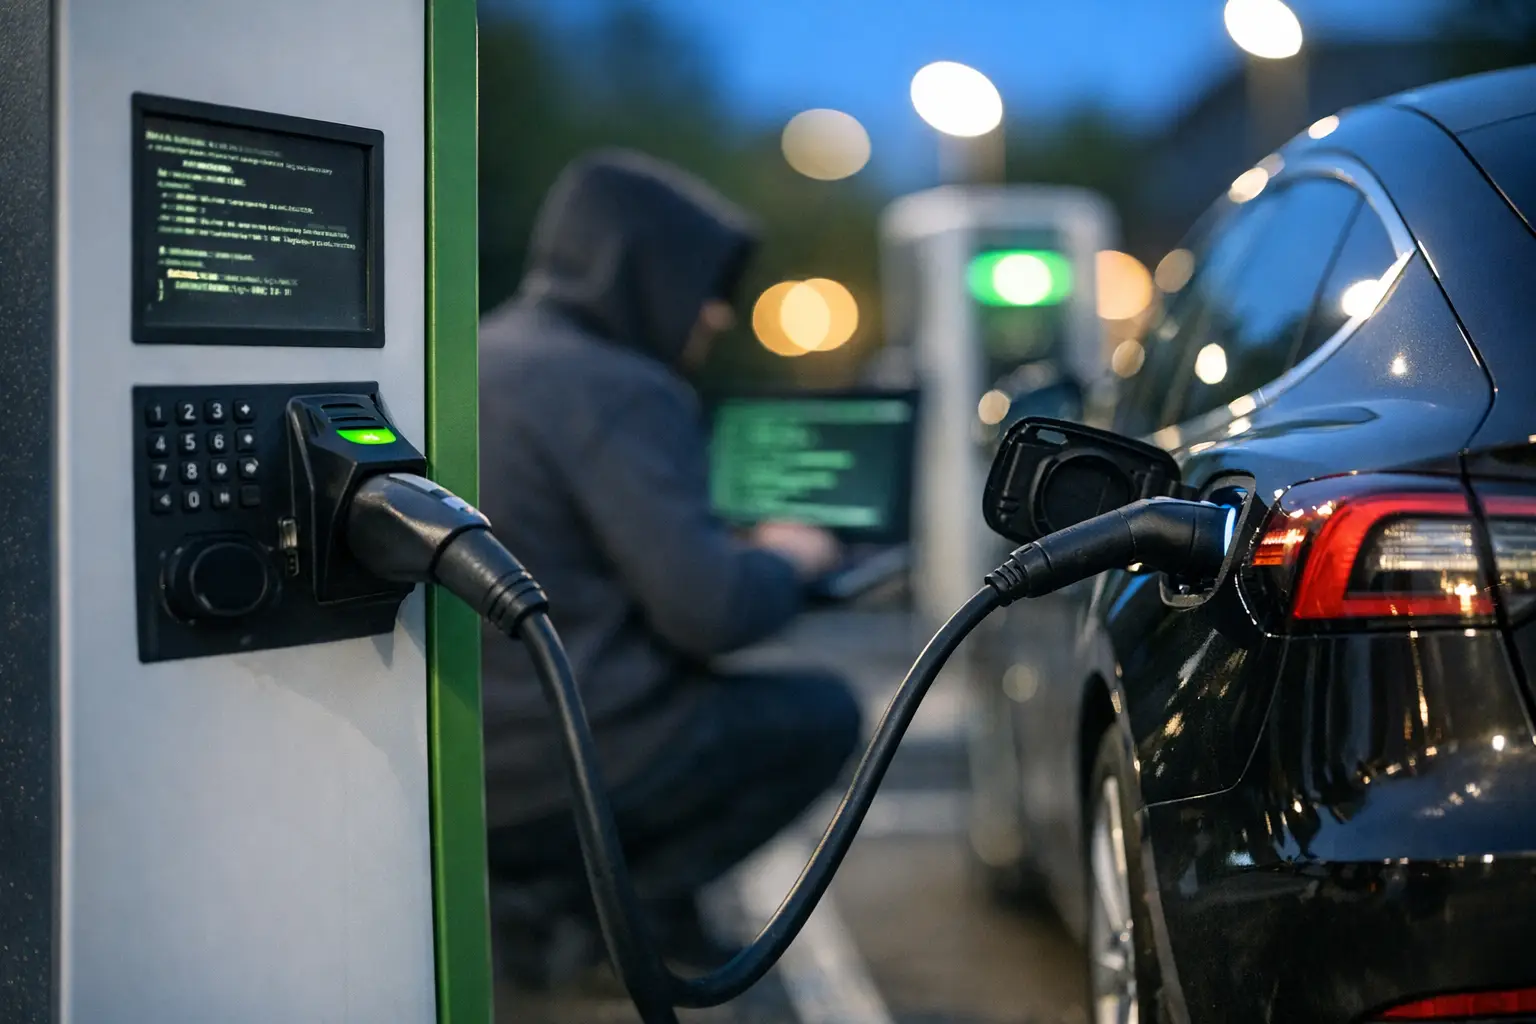
Le reti di ricarica per auto elettriche nascondono un problema serio e ancora poco discusso: sono vulnerabili ad attacchi informatici, con potenziali conseguenze che potrebbero rivelarsi disastrose. A confermarlo è la scoperta di un ricercatore italiano, che ha individuato falle nei sistemi di ricarica attualmente in uso, aprendo un dibattito urgente sulla sicurezza informatica delle infrastrutture elettriche pubbliche.
Punti Chiave
- Le reti di ricarica per veicoli elettrici sono esposte a vulnerabilità informatiche potenzialmente gravi.
- Un ricercatore italiano ha scoperto falle specifiche nei sistemi di ricarica per auto elettriche.
- Qualsiasi hardware che funziona tramite software può essere, in linea di principio, compromesso da un attacco hacker.
- Il tema richiama le classiche truffe già note nel settore dei distributori di carburante tradizionali, trasponendole in ambito elettrico.
Un’infrastruttura connessa, ma quanto è sicura?
Con la crescita esponenziale del parco auto elettrico circolante, le colonnine di ricarica sono diventate una componente critica dell’infrastruttura energetica e dei trasporti. Eppure, proprio questa centralità le rende un bersaglio appetibile per chi volesse sfruttarne le debolezze. Il principio di base è semplice quanto allarmante: ogni dispositivo hardware che opera tramite un software è potenzialmente esposto ad attacchi informatici, e le stazioni di ricarica non fanno eccezione.

La questione non è puramente teorica. Così come nel mondo dei distributori di benzina e diesel si registrano da anni truffe e tentativi di raggiro di vario tipo, il settore della mobilità elettrica si trova ora ad affrontare una sfida analoga, ma con implicazioni tecnologiche più complesse. La connettività delle colonnine, indispensabile per la gestione remota, la fatturazione e il monitoraggio in tempo reale, rappresenta allo stesso tempo il principale vettore di rischio.
La scoperta del ricercatore italiano
A portare alla luce il problema è stato un ricercatore italiano, che ha identificato falle concrete nei sistemi di ricarica per auto elettriche. La scoperta mette in evidenza come le vulnerabilità non siano solo ipotetiche, ma già presenti nelle architetture software e hardware attualmente diffuse sul mercato. I dettagli tecnici specifici della ricerca non sono stati divulgati nella comunicazione ufficiale, ma la segnalazione è sufficiente ad accendere i riflettori su un tema che il settore non può più permettersi di ignorare.
Il lavoro di questo ricercatore si inserisce in un filone più ampio di analisi sulla sicurezza delle infrastrutture critiche connesse. Le colonnine di ricarica comunicano costantemente con server centrali, gestiscono pagamenti elettronici, tracciano sessioni di ricarica e, in alcuni casi, interagiscono con le reti elettriche nazionali nell’ambito dei sistemi di ricarica intelligente. Ciascuno di questi livelli di interazione può diventare un punto di ingresso per un attore malintenzionato.
Ricarica gratuita o qualcosa di peggio?
Una delle domande che spontaneamente emerge è se sia possibile ottenere energia gratuita sfruttando queste vulnerabilità, analogamente a quanto avviene con alcune frodi sui distributori tradizionali. Ma gli esperti di sicurezza informatica sottolineano che le implicazioni potrebbero andare ben oltre il semplice furto di elettricità. Un attacco ben orchestrato a una rete di ricarica per veicoli elettrici potrebbe causare interruzioni di servizio su larga scala, compromettere i dati personali e di pagamento degli utenti, o persino destabilizzare porzioni della rete elettrica locale.
Lo scenario più preoccupante riguarda le infrastrutture di ricarica rapida ad alta potenza, sempre più diffuse lungo le autostrade e nei centri urbani, che movimentano quantità significative di energia e sono integrate in sistemi di gestione centralizzati. Una compromissione di questi nodi potrebbe avere effetti a cascata difficili da contenere.
Un settore che deve correre ai ripari
La scoperta delle falle nei sistemi di ricarica arriva in un momento in cui l’Europa e il mondo intero stanno accelerando la transizione verso la mobilità elettrica, con investimenti miliardari nella costruzione di nuove reti pubbliche di ricarica. Questa corsa all’espansione rischia di mettere in secondo piano la robustezza dei protocolli di sicurezza, privilegiando la velocità di deployment rispetto alla solidità delle difese informatiche.
Per gli operatori delle reti di ricarica, i produttori di colonnine e le autorità di regolamentazione, il messaggio è chiaro: la sicurezza informatica delle infrastrutture di ricarica deve diventare una priorità non negoziabile, al pari dell’affidabilità del servizio e della copertura territoriale. Audit regolari, aggiornamenti software tempestivi e protocolli di comunicazione cifrati sono solo alcuni degli strumenti a disposizione per ridurre il rischio. La scoperta del ricercatore italiano dimostra che il problema esiste e che ignorarlo potrebbe costare caro, molto più di qualche sessione di ricarica gratuita ottenuta fraudolentemente.